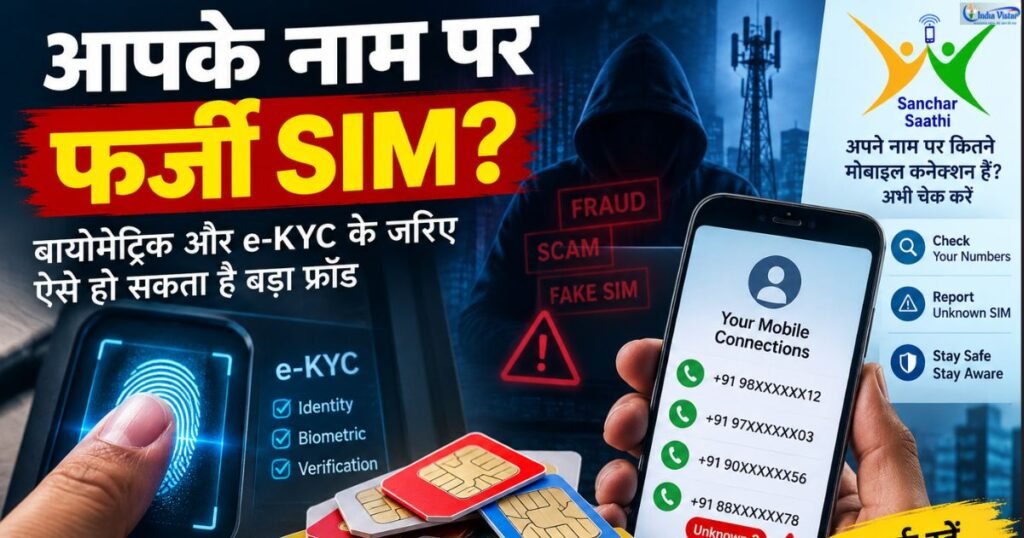
आपकी जेब में एक SIM कार्ड है, लेकिन संभव है कि आपके नाम और पहचान से कोई दूसरा SIM भी चल रहा हो और आपको इसकी खबर तक न हो। सवाल यह है कि ऐसा SIM अगर साइबर ठगी या किसी अपराध में इस्तेमाल हो जाए तो क्या होगा?
ग्राहक की पहचान संबंधी जानकारी और बायोमेट्रिक डेटा के दुरुपयोग से फर्जी SIM कार्ड जारी किया जाना साइबर सुरक्षा के लिए गंभीर खतरा बन रहा है। केंद्रीय अन्वेषण ब्यूरो यानी CBI की हालिया जांच में ऐसे कथित घोटाले का पता चला है, जिसमें कई लोगों के नाम पर उनकी जानकारी या सहमति के बिना अतिरिक्त मोबाइल SIM कार्ड जारी किए जाने की बात सामने आई है।
यह भी पढ़ेंः सावधान! कहीं आपके चेहरे से भी तो नहीं जुड़े हैं अनगिनत सिम
सबसे चिंताजनक पहलू यह है कि जिस व्यक्ति के नाम पर SIM जारी हुआ, उसे इसका पता भी नहीं हो सकता।
आपके नाम पर कितने SIM हैं, यह जानना क्यों जरूरी है?
मोबाइल नंबर अब फोन कॉल तक सीमित नहीं है। बैंक खाता, UPI, सोशल मीडिया, ईमेल, सरकारी सेवाएं और कई डिजिटल सेवाएं मोबाइल नंबर से जुड़ी हैं। ऐसे में किसी व्यक्ति की पहचान का गलत इस्तेमाल करके जारी किया गया SIM साइबर अपराधियों के हाथ लग जाए तो उसका इस्तेमाल ऑनलाइन फ्रॉड और दूसरे अपराधों में हो सकता है।
इसी वजह से समय-समय पर यह जांचना जरूरी है कि आपके नाम पर कितने SIM Card या मोबाइल कनेक्शन सक्रिय हैं।
यह भी पढ़ेंः sanchar sathi CEIR Update: अब IMEI से तुरंत ट्रेस होगा चोरी या खोया मोबाइल, जानिए पूरी प्रक्रिया
दूरसंचार विभाग के Sanchar Saathi प्लेटफॉर्म पर नागरिक अपने नाम पर जारी मोबाइल कनेक्शन देख सकते हैं और ऐसे नंबर की शिकायत कर सकते हैं जिसे उन्होंने नहीं लिया है।
Fake SIM Card कैसे जारी हो सकता है?
भारत में नया SIM कार्ड लेने के लिए ग्राहक की पहचान सत्यापित की जाती है। KYC प्रक्रिया का मकसद यह सुनिश्चित करना है कि मोबाइल कनेक्शन सही व्यक्ति के नाम पर जारी हो।
CBI की जांच से संकेत मिला है कि इस सत्यापन प्रक्रिया में हेरफेर करके ग्राहकों की पहचान और बायोमेट्रिक जानकारी का गलत इस्तेमाल किया गया।
इसके दो तरीके विशेष रूप से सामने आए हैं।
e-KYC के नाम पर बार-बार प्रमाणीकरण
मान लीजिए आप नया मोबाइल कनेक्शन लेने, SIM से जुड़ी किसी सेवा या किसी दूसरे वैध काम के लिए अधिकृत विक्रेता के पास गए हैं।
आपसे कहा जाता है कि प्रमाणीकरण सफल नहीं हुआ, इसलिए दोबारा बायोमेट्रिक सत्यापन करना होगा। ग्राहक को लगता है कि तकनीकी समस्या के कारण यह प्रक्रिया दोहराई जा रही है।
आरोप है कि कुछ मामलों में इसी तरह बार-बार कराए गए प्रमाणीकरण का इस्तेमाल अतिरिक्त SIM कार्ड जारी करने में किया गया।
यानी ग्राहक समझ रहा था कि वह एक ही काम के लिए सत्यापन कर रहा है, जबकि उसकी पहचान से दूसरा मोबाइल कनेक्शन जारी किया जा सकता था।
पहले से मिले बायोमेट्रिक डेटा का गलत इस्तेमाल
दूसरा खतरा और गंभीर है।
जांच से संकेत मिलता है कि किसी वैध उद्देश्य से पहले प्राप्त बायोमेट्रिक जानकारी का इस्तेमाल भी अतिरिक्त SIM कार्ड जारी करने में किया जा सकता है।
फिंगरप्रिंट या दूसरी पहचान संबंधी जानकारी बेहद संवेदनशील होती है। पासवर्ड बदल सकता है, लेकिन किसी व्यक्ति का बायोमेट्रिक पहचान डेटा सामान्य पासवर्ड की तरह बदला नहीं जा सकता। इसलिए इसके गलत इस्तेमाल का खतरा लंबे समय तक बना रह सकता है।
आपके नाम का SIM अपराध में इस्तेमाल हुआ तो परेशानी क्यों बढ़ सकती है?
किसी अनजान व्यक्ति के पास आपके नाम पर जारी SIM पहुंचना सामान्य मोबाइल समस्या नहीं है।
साइबर अपराध में मोबाइल नंबर जांच की महत्वपूर्ण कड़ी होता है। किसी नंबर का इस्तेमाल साइबर ठगी, संदिग्ध कॉल या दूसरे अपराध में होने पर जांच एजेंसियां उसके पंजीकरण और KYC तक पहुंच सकती हैं।
ऐसी स्थिति में उस व्यक्ति को परेशानी हो सकती है जिसकी पहचान का इस्तेमाल SIM जारी करने में किया गया था, भले ही उसे उस नंबर की जानकारी न रही हो।
इसीलिए अपने नाम पर सक्रिय मोबाइल कनेक्शन की जानकारी रखना अब डिजिटल सुरक्षा का हिस्सा है।
कैसे पता करें आपके नाम पर कितने SIM चल रहे हैं?
इसके लिए दूरसंचार विभाग का Sanchar Saathi प्लेटफॉर्म उपयोगी है।
वहां उपलब्ध “Know Mobile Connections in Your Name” सुविधा के जरिए अपने नाम से जुड़े मोबाइल कनेक्शन देखे जा सकते हैं।
सामान्य प्रक्रिया इस प्रकार है:
- आधिकारिक Sanchar Saathi वेबसाइट या ऐप खोलें।
- अपने मोबाइल नंबर से पहचान सत्यापित करें।
- अपने नाम से जुड़े मोबाइल कनेक्शन देखें।
- सूची में कोई ऐसा नंबर दिखाई दे जिसे आपने नहीं लिया है तो उसे रिपोर्ट करने का विकल्प चुनें।
- अनजान मोबाइल कनेक्शन को नजरअंदाज न करें।
यह जांच कुछ मिनटों की है, लेकिन किसी बड़े SIM Card Fraud का समय रहते पता लगाने में मदद कर सकती है।
SIM KYC कराते समय इन संकेतों को नजरअंदाज न करें
अगर SIM विक्रेता बार-बार फिंगरप्रिंट या बायोमेट्रिक प्रमाणीकरण कराने के लिए कह रहा है तो कारण पूछें।
तकनीकी समस्या बताकर लगातार कई बार प्रमाणीकरण कराया जा रहा हो तो सतर्क रहें। SIM और KYC से जुड़े काम अधिकृत केंद्र पर ही कराएं।
अपनी पहचान से जुड़े दस्तावेज और बायोमेट्रिक जानकारी किसी अनजान व्यक्ति को न दें। किसी दूसरे व्यक्ति के कहने पर अपने नाम से SIM खरीदकर उसे इस्तेमाल के लिए देना भी जोखिम भरा हो सकता है।
फर्जी SIM साइबर अपराधियों के लिए क्यों उपयोगी है?
साइबर अपराधी अपनी असली पहचान छिपाने का प्रयास करते हैं। फर्जी या दूसरे व्यक्ति की पहचान पर लिया गया SIM उनके और पीड़ित के बीच एक अतिरिक्त परत तैयार कर सकता है।
ऐसे नंबरों का इस्तेमाल संदिग्ध कॉल, ऑनलाइन ठगी और दूसरे अपराधों में होने का खतरा रहता है। इसी वजह से Fake SIM Card का मुद्दा व्यक्तिगत डेटा की सुरक्षा के साथ साइबर अपराध और राष्ट्रीय सुरक्षा से भी जुड़ जाता है।
CBI जांच से क्या सवाल उठे हैं?
जांच में ऐसी चिंताएं सामने आई हैं कि अनेक SIM अनजान लोगों के नाम पर जारी किए गए और प्रभावित लोगों को इसकी जानकारी तक नहीं थी।
ग्राहकों की पहचान संबंधी जानकारी तथा बायोमेट्रिक डेटा का उनकी स्पष्ट सहमति के बिना इस्तेमाल किए जाने और e-KYC प्रक्रिया में हेरफेर के आरोप भी जांच का हिस्सा हैं।
यदि ऐसे आरोप प्रमाणित होते हैं तो ग्राहक सत्यापन, डेटा सुरक्षा, गोपनीयता, धोखाधड़ी और बायोमेट्रिक जानकारी के इस्तेमाल से जुड़े नियमों के तहत गंभीर सवाल खड़े होते हैं।
मामला यह भी बताता है कि SIM जारी करने वाली व्यवस्था में ग्राहक के स्तर पर सतर्कता के साथ निगरानी और जवाबदेही भी जरूरी है।
सबसे जरूरी काम आज ही करें
अगर आपने कभी यह नहीं देखा कि आपके नाम पर कितने मोबाइल कनेक्शन चल रहे हैं तो इसे अपनी डिजिटल सुरक्षा जांच का हिस्सा बनाइए।
अपने नाम पर सक्रिय नंबर देखें। कोई अनजान नंबर दिखाई दे तो उसकी सूचना संबंधित सेवा प्रदाता और आधिकारिक प्लेटफॉर्म पर दें।