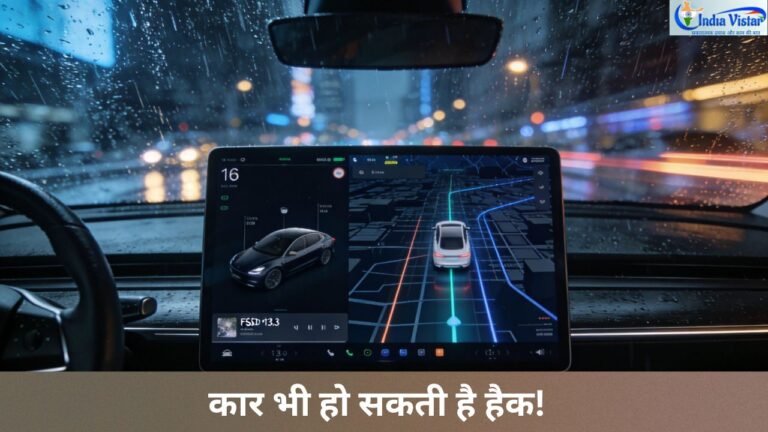
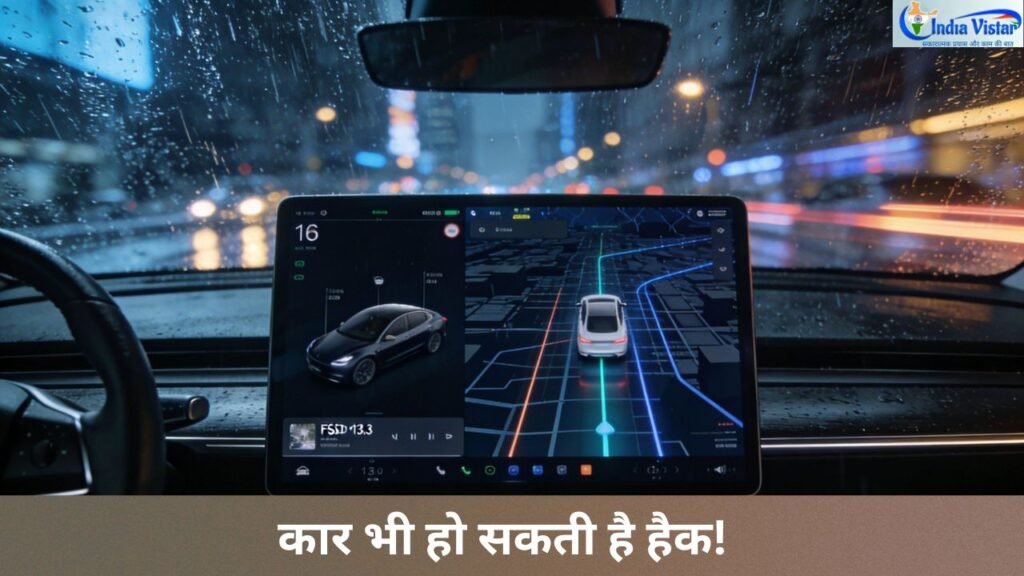
आज की कारें सिर्फ इंजन, ब्रेक और स्टीयरिंग से चलने वाली मशीनें नहीं रह गई हैं। इनमें इंटरनेट कनेक्टिविटी, सेंसर, कैमरे, नेविगेशन और सॉफ्टवेयर आधारित ड्राइविंग सिस्टम काम करते हैं। कार के कई महत्वपूर्ण फीचर अब सॉफ्टवेयर के जरिये नियंत्रित होते हैं। इससे सुविधाएं बढ़ी हैं, लेकिन साइबर सुरक्षा से जुड़े खतरे भी सामने आए हैं।
दक्षिण कोरिया में Tesla की Full Self-Driving (FSD) सुविधा को अनधिकृत तरीके से सक्रिय करने का मामला इसी खतरे की ओर ध्यान दिलाता है। वहां जांच एजेंसियों ने टेस्ला की ड्राइविंग सुविधा को निर्माता की अनुमति के बिना सक्रिय करने के आरोप में 80 वाहन मालिकों के खिलाफ कार्रवाई की। जांच के दौरान 21 अवैध एक्टिवेशन डिवाइस भी जब्त किए गए।
इस मामले में कथित तौर पर विदेशी बाजारों से खरीदे गए हार्डवेयर, ऑनलाइन उपलब्ध तकनीकी जानकारी और ओपन-सोर्स कोड का इस्तेमाल किया गया। कुछ लोगों ने वाहन के सॉफ्टवेयर में किए गए बदलावों के निशान छिपाने के तरीके भी अपनाए।
और पढ़ेंः आपकी कार का डेटा चोरी हो रहा है? स्मार्ट इलेक्ट्रिक वाहन का सच जानिए
यह घटना एक अहम सवाल खड़ा करती है। क्या कार के सॉफ्टवेयर में अपनी पसंद के अनुसार बदलाव करना सुरक्षित है? क्या किसी प्रतिबंधित फीचर को अनधिकृत उपकरण से सक्रिय करना वाहन और उसमें बैठे लोगों की जान जोखिम में डाल सकता है?
कार हैकिंग क्या है और यह कैसे काम करती है?
कार हैकिंग का अर्थ किसी वाहन के इलेक्ट्रॉनिक सिस्टम, सॉफ्टवेयर, नेटवर्क या डिजिटल नियंत्रण में अनधिकृत तरीके से बदलाव करना अथवा उसका नियंत्रण हासिल करना है।
आधुनिक कारों में इंजन कंट्रोल यूनिट (ECU), सेंसर, कैमरे, ब्रेकिंग सिस्टम, नेविगेशन और दूसरे इलेक्ट्रॉनिक उपकरण आपस में जुड़े होते हैं। इनमें से कई प्रणालियां सॉफ्टवेयर के जरिये काम करती हैं।
इन्हीं प्रणालियों में मौजूद कमजोरियों का फायदा उठाकर वाहन के कुछ फीचर बदले जा सकते हैं या सुरक्षा नियंत्रणों को प्रभावित किया जा सकता है।
उदाहरण के लिए:
- वाहन के सॉफ्टवेयर में अनधिकृत बदलाव करना।
- निर्माता द्वारा प्रतिबंधित फीचर को सक्रिय करना।
- इलेक्ट्रॉनिक कंट्रोल सिस्टम में छेड़छाड़ करना।
- बाहरी हार्डवेयर की मदद से वाहन की सेटिंग बदलना।
- वाहन के डिजिटल रिकॉर्ड या लॉग को प्रभावित करना।
हर सॉफ्टवेयर मॉडिफिकेशन को साइबर हमला नहीं कहा जा सकता। लेकिन जब कोई व्यक्ति सुरक्षा नियंत्रणों को बिना अनुमति बायपास करता है या वाहन के सिस्टम में अनधिकृत बदलाव करता है, तो यह साइबर सुरक्षा और कानूनी जांच का विषय बन सकता है।
Tesla FSD जेलब्रेकिंग मामला क्या है?
Tesla की Full Self-Driving यानी FSD एक उन्नत ड्राइविंग सहायता प्रणाली है। यह कैमरों, सॉफ्टवेयर और अन्य तकनीकी प्रणालियों की मदद से ड्राइविंग से जुड़े कई कार्यों में सहायता करती है। इसके बावजूद चालक की निगरानी और जिम्मेदारी महत्वपूर्ण रहती है।
दक्षिण कोरिया में सामने आए मामले में कुछ टेस्ला मालिकों पर क्षेत्रीय प्रतिबंधों को दरकिनार करके FSD सुविधा सक्रिय करने का आरोप लगा।
जांच के अनुसार, इस काम के लिए अलग-अलग तरीके अपनाए गए:
- यूरोप और चीन से अनधिकृत हार्डवेयर मॉड्यूल मंगाए गए।
- ऑनलाइन उपलब्ध तकनीकी जानकारी के आधार पर कुछ लोगों ने अपने एक्टिवेशन डिवाइस तैयार किए।
- GitHub जैसे प्लेटफॉर्म पर उपलब्ध ओपन-सोर्स कोड और तकनीकी संसाधनों का इस्तेमाल किया गया।
- कुछ ऑनलाइन समुदायों में प्रतिबंधित फीचर सक्रिय करने और सॉफ्टवेयर में बदलाव से संबंधित जानकारी साझा की गई।
- वाहन के रिकॉर्ड में बदलाव के निशान छिपाने के तरीकों पर भी चर्चा हुई।
जांच में 21 एक्टिवेशन डिवाइस जब्त किए गए और 80 टेस्ला मालिकों के खिलाफ कार्रवाई की गई।
इस मामले का महत्वपूर्ण पहलू यह है कि साइबर सुरक्षा का खतरा अब कंप्यूटर और मोबाइल फोन तक सीमित नहीं है। वाहन के हार्डवेयर और सॉफ्टवेयर में अनधिकृत बदलाव भी सार्वजनिक सुरक्षा को प्रभावित कर सकते हैं।
कार के सॉफ्टवेयर से छेड़छाड़ करना कितना खतरनाक है?
कार की सुरक्षा प्रणालियां निर्माता द्वारा निर्धारित तकनीकी मानकों और परीक्षणों के आधार पर तैयार की जाती हैं। इनमें बदलाव होने पर वाहन का व्यवहार भी बदल सकता है।
1. ड्राइविंग सिस्टम में गड़बड़ी
ड्राइविंग सहायता प्रणाली स्थानीय सड़क, ट्रैफिक और अन्य परिस्थितियों के अनुसार काम करने के लिए तैयार की जाती है। किसी दूसरे बाजार के लिए बने सॉफ्टवेयर को अनधिकृत तरीके से सक्रिय करने पर सिस्टम की कार्यक्षमता प्रभावित हो सकती है।
2. दुर्घटना का खतरा
यदि वाहन का सॉफ्टवेयर अपेक्षा के अनुरूप काम नहीं करता या सेंसर से मिलने वाली जानकारी का गलत इस्तेमाल होता है, तो दुर्घटना की आशंका पैदा हो सकती है। इसका असर चालक के साथ सड़क पर चल रहे दूसरे लोगों पर भी पड़ सकता है।
3. सुरक्षा नियंत्रण कमजोर होना
निर्माता द्वारा लगाए गए क्षेत्रीय प्रतिबंध, सॉफ्टवेयर जांच और सुरक्षा प्रमाणन के पीछे तकनीकी और नियामकीय कारण हो सकते हैं। उन्हें बायपास करने से निर्धारित सुरक्षा व्यवस्था प्रभावित हो सकती है।
4. अनधिकृत हार्डवेयर से साइबर खतरा
बाहरी बाजार से खरीदे गए अप्रमाणित उपकरणों में मैलवेयर, बैकडोर या अन्य सुरक्षा कमजोरियां होने की आशंका रहती है। ऐसे उपकरण वाहन के इलेक्ट्रॉनिक सिस्टम और उससे जुड़े डिजिटल डेटा के लिए खतरा पैदा कर सकते हैं।
ओपन-सोर्स कोड और ऑनलाइन समुदायों का दुरुपयोग कैसे हो सकता है?
ओपन-सोर्स सॉफ्टवेयर तकनीकी विकास में महत्वपूर्ण भूमिका निभाता है। GitHub जैसे प्लेटफॉर्म पर डेवलपर अपना कोड साझा करते हैं, जिससे दूसरे लोग भी उसका अध्ययन और उपयोग कर सकते हैं।
लेकिन किसी तकनीक का सार्वजनिक रूप से उपलब्ध होना उसे हर उद्देश्य के लिए इस्तेमाल करने की अनुमति नहीं देता।
Tesla FSD मामले में भी ऑनलाइन उपलब्ध तकनीकी जानकारी और ओपन-सोर्स संसाधनों के इस्तेमाल का उल्लेख किया गया है।
कुछ ऑनलाइन समूहों में अनधिकृत सॉफ्टवेयर सक्रिय करने, हार्डवेयर में बदलाव करने और डिजिटल रिकॉर्ड छिपाने से संबंधित जानकारी साझा की जा सकती है।
यहां एक महत्वपूर्ण अंतर समझना जरूरी है। ओपन-सोर्स कोड अपने आप में साइबर खतरा नहीं है। उसका इस्तेमाल किस उद्देश्य से किया जा रहा है, यह महत्वपूर्ण है।
वाहन हैकिंग में डिजिटल फॉरेंसिक की भूमिका
जब किसी वाहन के सॉफ्टवेयर में अनधिकृत बदलाव का संदेह होता है, तब जांच एजेंसियों के सामने डिजिटल साक्ष्य जुटाने की चुनौती आती है।
आधुनिक वाहनों में कई प्रकार के डिजिटल रिकॉर्ड मौजूद हो सकते हैं। इनमें सिस्टम लॉग, सॉफ्टवेयर वर्जन, कनेक्टिविटी रिकॉर्ड और इलेक्ट्रॉनिक कंट्रोल यूनिट से संबंधित डेटा शामिल हैं।
जांचकर्ता इन साक्ष्यों के आधार पर यह पता लगाने की कोशिश कर सकते हैं कि वाहन के सिस्टम में कब और किस तरह का बदलाव हुआ।
इस तरह की जांच के लिए कुछ तकनीकी क्षेत्रों की जानकारी जरूरी होती है:
- एम्बेडेड सिस्टम और ऑटोमोटिव सॉफ्टवेयर।
- CAN Bus नेटवर्क और इलेक्ट्रॉनिक कंट्रोल यूनिट।
- डिजिटल फॉरेंसिक और डेटा विश्लेषण।
- ओपन-सोर्स इंटेलिजेंस यानी OSINT।
- हार्डवेयर और सप्लाई चेन सुरक्षा।
ऑनलाइन पोस्ट, तकनीकी फोरम और डिजिटल समुदायों में साझा की गई जानकारी भी जांच में महत्वपूर्ण साक्ष्य बन सकती है।
स्मार्ट कार को साइबर हमलों से कैसे सुरक्षित रखें?
कार खरीदते समय लोग इंजन, माइलेज, फीचर और कीमत पर ध्यान देते हैं। लेकिन कनेक्टेड कार के मामले में सॉफ्टवेयर सुरक्षा भी उतनी ही महत्वपूर्ण है।
वाहन मालिक कुछ सामान्य उपाय अपनाकर अनधिकृत बदलाव और साइबर जोखिम से बच सकते हैं।
- कार में सॉफ्टवेयर अपडेट हमेशा निर्माता के आधिकारिक माध्यम से ही इंस्टॉल करें।
- ऑनलाइन मिलने वाले अनधिकृत FSD एक्टिवेशन डिवाइस या अन्य फीचर अनलॉक टूल न खरीदें।
- किसी अप्रमाणित व्यक्ति या कंपनी से वाहन के इलेक्ट्रॉनिक सिस्टम में बदलाव न कराएं।
- वाहन से जुड़े मोबाइल ऐप और ऑनलाइन खातों को मजबूत पासवर्ड तथा उपलब्ध अतिरिक्त प्रमाणीकरण सुरक्षा से सुरक्षित रखें।
- वाहन में असामान्य व्यवहार या सॉफ्टवेयर संबंधी समस्या दिखने पर अधिकृत सर्विस सेंटर से जांच कराएं।
- अनजान हार्डवेयर को वाहन के इलेक्ट्रॉनिक पोर्ट या नेटवर्क से जोड़ने से बचें।
क्या कार हैकिंग भविष्य में बड़ा साइबर सुरक्षा खतरा बन सकती है?
कनेक्टेड और सॉफ्टवेयर आधारित वाहनों की संख्या बढ़ने के साथ उनकी साइबर सुरक्षा भी महत्वपूर्ण होती जा रही है।
पहले साइबर अपराध की चर्चा मुख्य रूप से बैंक खातों, मोबाइल फोन, कंप्यूटर और व्यक्तिगत डेटा की चोरी तक सीमित रहती थी। अब वाहनों, औद्योगिक उपकरणों और अन्य इंटरनेट से जुड़े उपकरणों की सुरक्षा भी उतनी ही महत्वपूर्ण हो गई है।
कार के सॉफ्टवेयर में अनधिकृत बदलाव का असर किसी एक व्यक्ति के डिजिटल डेटा तक सीमित नहीं रह सकता। यदि इससे ड्राइविंग सहायता या इलेक्ट्रॉनिक नियंत्रण प्रणाली प्रभावित होती है, तो सड़क पर मौजूद दूसरे लोगों की सुरक्षा भी दांव पर लग सकती है।
दक्षिण कोरिया का Tesla FSD मामला इसी बदलाव का उदाहरण है। यह बताता है कि किसी प्रतिबंधित सुविधा को सक्रिय करने के लिए इस्तेमाल की गई तकनीक, हार्डवेयर और ऑनलाइन जानकारी जांच एजेंसियों के लिए भी महत्वपूर्ण विषय बन सकती है।
याद रखें, कार में मौजूद सॉफ्टवेयर भी सुरक्षा व्यवस्था का हिस्सा है। किसी फीचर को अनधिकृत तरीके से सक्रिय करना या निर्माता के सुरक्षा नियंत्रणों को हटाना मामूली तकनीकी बदलाव नहीं हो सकता। कनेक्टेड वाहनों के दौर में डिजिटल सुरक्षा सीधे सड़क पर चलने वाले लोगों की जान से जुड़ी है।