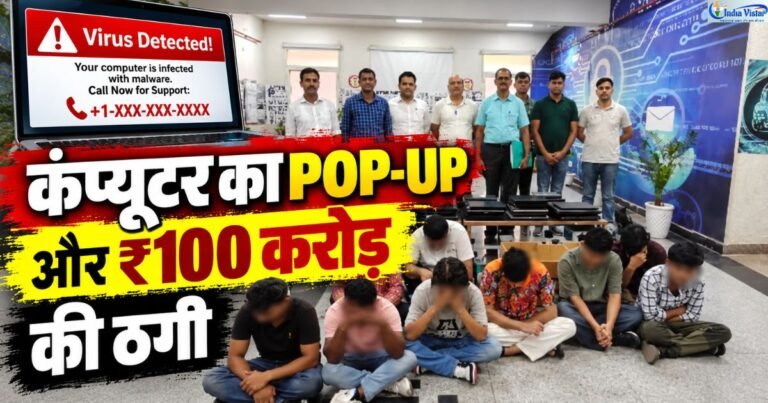
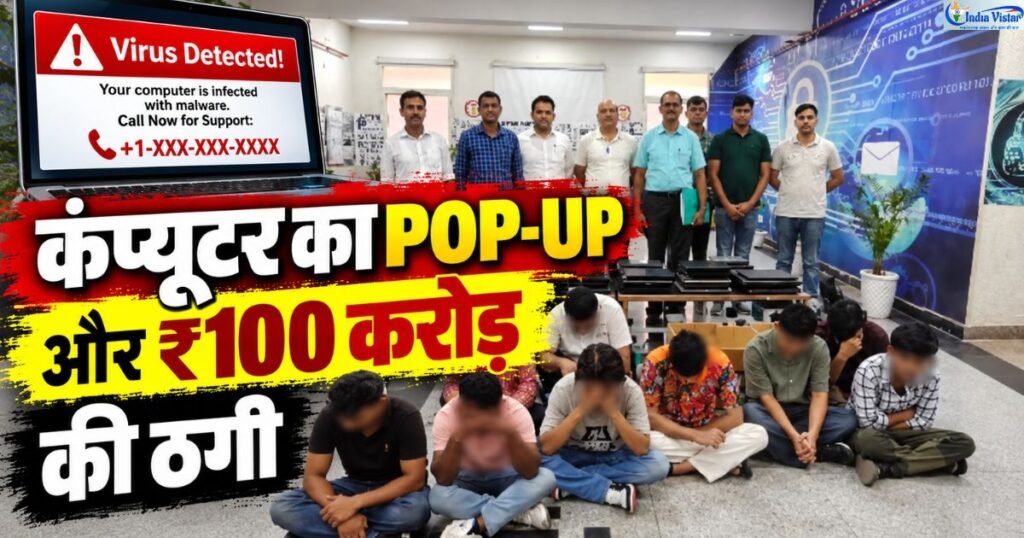
कंप्यूटर या लैपटॉप पर काम करते समय अचानक “Virus Detected”, “Your Computer is Infected” या “Security Alert” जैसा संदेश दिखाई दे और साथ में मदद के लिए कोई फोन नंबर दिया गया हो तो घबराकर उस नंबर पर कॉल न करें। यह Tech Support Scam की शुरुआत हो सकती है।
इस तरह की ऑनलाइन ठगी में अपराधी पहले कंप्यूटर में वायरस या सुरक्षा खतरे का डर पैदा करते हैं। इसके बाद खुद को तकनीकी सहायता देने वाला कर्मचारी बताते हैं। फिर Remote Access के बहाने कंप्यूटर का नियंत्रण हासिल करने और आखिर में पीड़ित से पैसे ऐंठने की कोशिश की जाती है।
सितंबर 2026 में दिल्ली पुलिस की Intelligence Fusion & Strategic Operations यानी IFSO Unit की कार्रवाई में भी इसी तरह का कथित नेटवर्क सामने आया। पुलिस ने दिल्ली के पीतमपुरा में चल रहे एक अंतरराष्ट्रीय कॉल सेंटर का भंडाफोड़ करने का दावा किया। पुलिस के मुताबिक अमेरिका में लोगों को निशाना बनाने वाले इस नेटवर्क से करीब ₹100 करोड़ की ठगी का अनुमान है।
इस मामले से यह समझना ज्यादा जरूरी है कि Tech Support Scam कैसे काम करता है, Remote Access मिलने के बाद क्या हो सकता है और कंप्यूटर पर संदिग्ध Pop-Up दिखाई दे तो क्या करना चाहिए।
Tech Support Scam क्या है?
Tech Support Scam यानी तकनीकी सहायता के नाम पर होने वाली ठगी में अपराधी पीड़ित को यह विश्वास दिलाते हैं कि उसके कंप्यूटर, लैपटॉप या किसी ऑनलाइन खाते में गंभीर समस्या आ गई है।
इसके लिए फर्जी Pop-Up, Warning Message या फोन कॉल का इस्तेमाल किया जा सकता है। संदेश ऐसा बनाया जाता है कि व्यक्ति को लगे कि उसका कंप्यूटर वायरस से संक्रमित है, हैक हो गया है या उसकी निजी जानकारी चोरी होने वाली है।
इसके बाद कथित तकनीकी सहायता के नाम पर संपर्क कराया जाता है। असली खतरा अक्सर यहीं से शुरू होता है।
Computer Pop-Up Scam कैसे काम करता है?
दिल्ली पुलिस IFSO के पीतमपुरा मामले में सामने आई कथित कार्यप्रणाली इस तरह की ठगी को समझने का अच्छा उदाहरण है।
पुलिस के मुताबिक नेटवर्क की Back-end Team पीड़ित के कंप्यूटर में Malware पहुंचाकर ऐसा Pop-Up दिखाती थी जिसमें तकनीकी समस्या की चेतावनी होती थी। इसमें सहायता के लिए एक Toll-Free Number दिया जाता था।
पीड़ित जैसे ही नंबर पर कॉल करता, उसकी कॉल Micro-SIP नाम के Soft Phone Application के जरिए कथित कॉल सेंटर तक पहुंच जाती थी।
और जानेंः ₹12.84 करोड़ गए कहां? 317 ट्रांजैक्शन, 34 खाते और फिर USDT
वहां मौजूद कॉल करने वाले पहले से तैयार Script के अनुसार बातचीत करते और खुद को Tech Support Staff बताते थे। पीड़ित को बताया जाता कि उसके कंप्यूटर में Malware या दूसरी गंभीर तकनीकी समस्या है।
इसका उद्देश्य व्यक्ति को डराकर आगे बताए जाने वाले निर्देशों का पालन कराना था।
Remote Access बन सकता है सबसे बड़ा खतरा
Tech Support Scam का अगला चरण बेहद महत्वपूर्ण है।
IFSO के अनुसार पीड़ितों से UltraViewer इंस्टॉल कराया जाता था। UltraViewer एक Remote Access Software है। ऐसे सॉफ्टवेयर का वैध इस्तेमाल भी होता है, लेकिन किसी अनजान व्यक्ति को Remote Access देने पर वह दूर बैठकर आपके कंप्यूटर की स्क्रीन और गतिविधियों तक पहुंच सकता है।
इसीलिए किसी अनजान कॉलर के कहने पर UltraViewer या दूसरे Remote Access Software को इंस्टॉल करना बड़ा जोखिम बन सकता है।
इस मामले में पुलिस का आरोप है कि Remote Access मिलने के बाद पीड़ित को बताया जाता था कि Malware के कारण उसका बैंक खाता भी खतरे में है।
यहीं Tech Support Scam का अगला चरण शुरू होता था।
फर्जी Banker की एंट्री और पैसे की मांग
पुलिस के मुताबिक पीड़ित को इसके बाद ऐसे व्यक्ति से जोड़ा जाता था जो खुद को बैंक अधिकारी यानी Banker बताता था।
यह कथित फर्जी बैंक अधिकारी Google Voice के जरिए अमेरिका के नंबर का इस्तेमाल कर पीड़ित से संपर्क करता था।
फिर समस्या दूर करने या बैंक खाते को सुरक्षित करने के नाम पर पीड़ित को अलग-अलग तरीके से रकम देने के लिए तैयार किया जाता था।
दिल्ली पुलिस का आरोप है कि पीड़ितों से iTunes, Sephora, Target और Google Pay Gift Cards खरीदवाए जाते थे। कुछ मामलों में Bitcoin जैसी Cryptocurrency के जरिए भी भुगतान कराने की बात सामने आई है।
Gift Card की जानकारी WhatsApp Groups के जरिए कथित नेटवर्क के प्रमुख लोगों तक भेजी जाती थी, जहां से उसे बाद में भुनाया जाता था।
Gift Card मांगना क्यों है बड़ा Red Flag?
अगर कोई कथित बैंक कर्मचारी, तकनीकी सहायता देने वाला व्यक्ति या दूसरी संस्था समस्या दूर करने के बदले Gift Card खरीदने को कहे तो तुरंत सतर्क हो जाना चाहिए।
Gift Card सामान्य बैंक भुगतान की तरह नहीं होता। उसका Code या जरूरी जानकारी दूसरे व्यक्ति तक पहुंच जाने के बाद उसका इस्तेमाल किया जा सकता है।
इसलिए कंप्यूटर ठीक करने, बैंक खाता सुरक्षित करने या किसी सरकारी कार्रवाई से बचाने के नाम पर Gift Card या Cryptocurrency मांगी जाए तो पहले स्वतंत्र रूप से संबंधित कंपनी या बैंक से सत्यापन करें।
FBI के नाम से भी कथित तौर पर डराया जाता था
IFSO की प्रेस रिलीज के मुताबिक कुछ मामलों में कथित ठगों ने पीड़ितों को डराने के लिए FBI और अमेरिका की दूसरी Federal Agencies के नाम से फर्जी संदेश भी भेजे।
इससे पीड़ित को यह विश्वास दिलाने की कोशिश की जाती थी कि मामला गंभीर है और सामने वाला वास्तव में किसी अधिकृत संस्था से जुड़ा है।
पुलिस के मुताबिक कॉल करने वाले अपनी असली पहचान छिपाकर Williams, Rayan, Sofi, Genny और Alex जैसे नामों का इस्तेमाल करते थे।
यहां एक सामान्य साइबर सुरक्षा नियम याद रखना उपयोगी है। फोन या स्क्रीन पर दिखाई देने वाला नाम, नंबर या Logo अपने आप में किसी व्यक्ति की असली पहचान का प्रमाण नहीं है।
IFSO के Pitampura Operation में क्या सामने आया?
दिल्ली पुलिस के अनुसार बढ़ते साइबर अपराध को देखते हुए IFSO की अलग-अलग टीमों को साइबर अपराधियों और उनके नेटवर्क के बारे में सूचनाएं जुटाने के लिए लगाया गया था।
इसी दौरान 21 सितंबर 2026 को ACP/IFSO प्रेम चंद्र खंडूरी की टीम को दिल्ली के पीतमपुरा इलाके में कथित अवैध अंतरराष्ट्रीय कॉल सेंटर चलने की सूचना मिली।
सूचना मिलने के बाद इंस्पेक्टर दाता राम के नेतृत्व में कार्रवाई की गई। टीम में SI अतुल, SI नीरज यादव, SI हवा सिंह, W/HC ममता, HC पंकज, HC त्रिलोक, HC ललित और अन्य पुलिसकर्मी शामिल थे।
पूरी कार्रवाई DCP/IFSO गौरव त्यागी, IPS की निगरानी में की गई।
पुलिस टीम ने मकान नंबर 249, शिवाजी मार्केट, पीतमपुरा विलेज, दिल्ली में छापा मारा। किराए के परिसर की तीसरी और चौथी मंजिल की तलाशी के दौरान 11 लोग वहां मिले।
पुलिस का आरोप है कि यहां से अमेरिका के लोगों को Tech Support Staff बनकर निशाना बनाया जा रहा था।
₹41 लाख नकद, 29 Laptop और 25 Phone जब्त
IFSO के मुताबिक कार्रवाई में ₹41 लाख नकद, 29 लैपटॉप, 25 मोबाइल फोन, 8 राउटर और एक Kia कार जब्त की गई।
मामले में 22 सितंबर 2026 को PS Special Cell, New Delhi में FIR No. 224/2026 दर्ज की गई।
प्रेस रिलीज के मुताबिक FIR में BNS की धारा 318(4), 319(2), 61(2), 3(5) तथा IT Act की धारा 66C और 66D लगाई गई हैं।
इन 11 लोगों को पकड़े जाने की जानकारी
दिल्ली पुलिस के मुताबिक निम्न लोगों को पकड़ा गया है:
- कवल प्रीत सिंह उर्फ सनी सिंह, शिव नगर, जनकपुरी, दिल्ली, उम्र 43 वर्ष
- प्रशांत नंदा, हरि नगर आश्रम, दिल्ली, उम्र 29 वर्ष
- अक्षत सिंह उर्फ शिवम, कानपुर, उत्तर प्रदेश, उम्र 25 वर्ष
- चित्रा नराह, पीतमपुरा विलेज, दिल्ली, उम्र 27 वर्ष
- रोहन जयरथ, आर्य समाज रोड, उत्तम नगर, दिल्ली, उम्र 31 वर्ष
- गौरव सकलानी, कैनाल रोड, देहरादून, उम्र 24 वर्ष
- सचिन घिल्डियाल उर्फ सचिन शर्मा, प्रधान एन्क्लेव, बुराड़ी, दिल्ली, उम्र 26 वर्ष
- इरशाद रहमान, गोलपाड़ा, असम, उम्र 22 वर्ष
- नवनीत उर्फ नवीन, पीतमपुरा विलेज, शिवाजी मार्केट, दिल्ली, उम्र 28 वर्ष
- निग्थौजाम, असम, उम्र 25 वर्ष
- फेबो वांगशु, अरुणाचल प्रदेश, उम्र 27 वर्ष
इन लोगों के संबंध में ऊपर दिए गए विवरण और आरोप दिल्ली पुलिस की प्रेस रिलीज पर आधारित हैं। मामले की जांच जारी है और आरोपों का अंतिम निर्धारण न्यायिक प्रक्रिया के अधीन होगा।
पुलिस का कहना है कि नेटवर्क से जुड़े भारत और विदेश में मौजूद दूसरे प्रमुख लोगों की भी पहचान की गई है और जांच आगे बढ़ाई जा रही है।
Computer पर Virus Pop-Up आए तो तुरंत क्या करें?
सबसे पहले Pop-Up में दिए नंबर पर फोन न करें। संदेश कितना भी डरावना क्यों न दिखाई दे, उसी संदेश में दिए गए लिंक या फोन नंबर से सहायता लेने की जल्दबाजी न करें।
अगर कोई व्यक्ति फोन पर आपको UltraViewer या किसी दूसरे Remote Access App को इंस्टॉल करने को कहता है तो उसकी पहचान की स्वतंत्र रूप से पुष्टि किए बिना ऐसा न करें।
अगर आपने पहले ही किसी अनजान व्यक्ति को Remote Access दे दिया है तो इंटरनेट कनेक्शन बंद करना उपयोगी पहला कदम हो सकता है। इसके बाद भरोसेमंद डिवाइस से महत्वपूर्ण खातों के Password बदलें। बैंक से जुड़ी जानकारी सामने आने की आशंका हो तो तुरंत अपने बैंक से संपर्क करें।
OTP, UPI PIN, Debit/Credit Card PIN और CVV किसी के साथ साझा न करें।
वित्तीय साइबर ठगी होने पर तुरंत 1930 पर शिकायत करें और राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल पर भी शिकायत दर्ज की जा सकती है।